Il resto del Pinguino numero 2

L’edicola virtuale di Gambas-it è lieta di presentare l’ultimo numero della nostra amata “rivista” Il resto del Pinguino. Questo numero vuole essere un omaggio da stampare e leggere sotto l’ombrellone mentre i bambini giocano con la sabbia e le mogli prendono il sole.

Abbiamo:

  • Fabien Bodard: intervista allo sviluppatore dell’IDE di Gambas
  • RC4 – crittografia con “classe”: come creare una classe crittografica che usa l’algoritmo RC4
  • PHP e MySQL: come recuperare dei dati da un database MySQL con PHP
  • Su che cosa e come realizzare un programma: terza parte della nostra introduzione al mondo dei computer ed alla programmazione
  • Guida al C: la seconda puntata del corso di introduzione alla programmazione in C
  • Gesthotel: recensione del gestionale alberghiero realizzato da alcuni membri della nostra comunità
  • WordPress 3.0: le novità dell’ultima versione di uno dei più diffusi blogger
  • La cattedrale ed il bazar: confronto fra due modelli di sviluppo del software (terza parte)


Speriamo questa uscita possa essere di vostro gradimento! La potete scaricare cliccando QUI.

Noi andiamo in vacanza….ci leggiamo dopo l’estate!
Hacker Game: Soluzione livello 2 – Metodo 1


Benvenuti alla seconda puntata della seria “Risolviamo Hacker Game”.

Nel precedente post abbiamo visto come è stato semplice avanzare di livello ed ora vi dimostrerò che questo livello è altrettanto facile nella sua risoluzione.

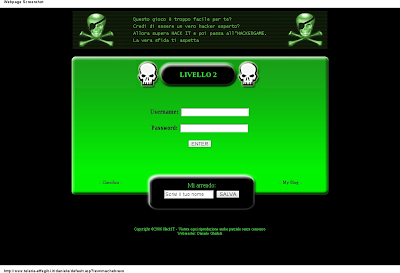
La pagina web che abbiamo davanti differisce dalla precedente poichè ha lo stile di una comunissima pagina di login. Questo vuol dire che molto probabilmente bisogna trovare la giusta combinazione di UserName e Password per andare avanti nel gioco.


Come per il livello precedente apriamo, mediante le opzioni del nostro browser, il sorgente della pagina ed analizziamolo per vedere se c’è qualcosa che può interessarci.

Esso dovrebbe presentarsi così:


Se lo leggiamo per bene, escludendo la normale composizione dei tag HTML, vediamo che quello che ci interessa è scritto dalle riga 70 alla 75, dove possiamo leggere:

function check(user, pass){
if (user == “login” && pass == “segreto”)
parent.location.href = “/daniele/default.asp?lev=accidempoli”;
else alert(“User o password non corretti!”);
}

Se analizziamo bene questo codice vediamo che esso non è altro che una funzione check che accetta come parametri user e pass (che non sono altro che quello che scriviamo nelle due caselle presenti nella pagina web) e controlla che corrispondano a quelle prefissate dall’autore. Ma allora questo vuol dire che quelle due parole scritte tra apici sono le parole chiave che cercavamo? Esatto! l’username e la password che ci servivano sono scritte chiaramente lì e sono “login” e “segreto”.

Ora correte alla pagina web e inserite le due stringhe nelle rispettive caselle, cliccate su ENTER e buon hacking!

Hacker Game: Soluzione livello 1


Come promesso iniziamo a vedere livello per livello, con annessa spiegazione, la risoluzione dei livelli dell’hacker game.


Ricordo che lo scopo del gioco è trovare la parola segreta che verrà inserita poi nel link in modo tale da poter accedere ad un altra pagina web (il livello successivo!).

Il primo livello è ovviamente molto semplice e la sua risoluzione dovrebbe essere alla portata di chiunque conosca un minimo basilare di html.

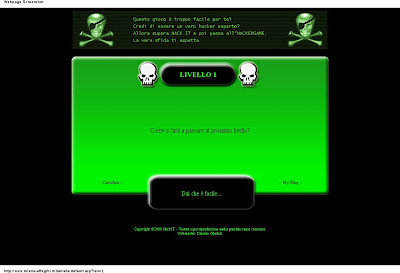
La pagina si presenta semplice e senza caselle di testo o button di nessun tipo

Apriamo, mediante le opzioni del nostro browser, il sorgente HTML della pagina. Esso si presenterà così:


La cosa che a noi interessa particolarmente è il commento presente alla riga 67 e 68. Esso dice

Giusto per vedere se hai mai acceso un computer in vita tua...
/daniele/default.asp?lev=machebravo


Come si può vedere, l’autore del gioco ci regala il link direttamente. Ora perciò basterà inserire nella barra degli URL il link

/daniele/default.asp?lev=machebravo

in cascata all’indirizzo del sito ottenendo perciò


In questo modo accederemo al livello successivo senza problemi.